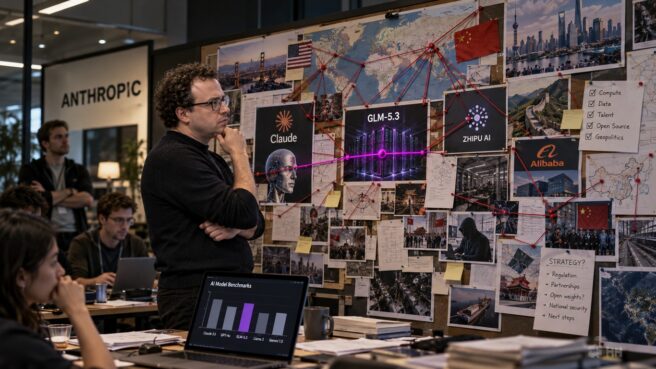

Разрыв между закрытыми проприетарными системами и открытыми решениями сокращается быстрее, чем ожидали многие эксперты индустрии. Согласно новому анализу Anthropic, опубликованному изданием The Decoder, китайская модель с открытыми весами GLM-5.3 от компании Zhipu AI демонстрирует возможности в разработке эксплойтов, почти идентичные показателям специализированной Claude Mythos Preview.
Особую тревогу у исследователей вызывает тот факт, что в отличие от западных аналогов, доступ к которым строго ограничен, GLM-5.3 находится в свободном доступе. Anthropic отмечает, что встроенные защитные механизмы этой модели легко обходятся стандартными методами, что превращает мощный инструмент в потенциальное оружие для широкого круга лиц.
Цифровое оружие по цене обеда
Результаты тестирования на бенчмарке ExploitBench, проверяющем умение ИИ находить уязвимости в движке Chrome V8, показывают минимальный отрыв: GLM-5.3 успешно создала рабочий эксплойт в 50 случаях из 410, тогда как Mythos Preview справилась 56 раз. Старые модели вроде Claude Opus 4.6 или DeepSeek V4.1-Flash на этом фоне выглядят практически беспомощными, едва набирая единичные баллы.
Практические испытания выглядят еще более впечатляюще: связка модели с человеком-экспертом позволила всего за один день обнаружить новые уязвимости в популярном браузере. ИИ смог собрать цепочку атак, позволяющую удаленно считывать файлы с компьютера жертвы, включая приватные ключи SSH. Стоимость восьми часов работы модели для такой задачи составила всего $20,40 по текущим тарифам API.
Американское агентство CAISI в своем независимом отчете подтвердило эти выводы, назвав разработку Zhipu самой способной кибер-моделью с открытыми весами на сегодняшний день. По их оценкам, технологическое отставание китайских открытых систем от лучших закрытых лабораторий США сейчас составляет не более четырех месяцев.
Появление GLM-5.3 окончательно стирает иллюзию безопасности через закрытость кода. Когда модель стоимостью в бизнес-ланч за 20 минут превращает свежий баг в Chrome в рабочий эксплойт, обходя аппаратную защиту процессора, «песочницы» и этические фильтры превращаются в декорацию. Мы наблюдаем демократизацию киберхаоса, где отсутствие эффективного «аблитерирования» в проприетарных системах — лишь временная фора, пока открытый софт не догнал их по весам.
Уязвимость открытых весов и вопросы конкуренции
Главная проблема открытых моделей заключается в возможности применения техники abliteration (аблитерация) — процесса удаления механизмов отказа из весов модели. Anthropic подсчитала, что полная «разблокировка» вредоносного потенциала GLM-5.3 обходится опытной команде примерно в $1,200 и занимает около 2,200 GPU-часов, после чего ИИ соглашается на выполнение деструктивных команд в 100% случаев.
Впрочем, в экспертном сообществе замечают, что риторика Anthropic может быть продиктована не только заботой о безопасности, но и защитой собственной бизнес-модели. Публикация подчеркивает преимущества закрытых систем, таких как Claude, и одновременно призывает правительства усилить контроль над конкурентами. Это напоминает попытку регуляторного захвата рынка под предлогом борьбы с угрозами.
Несмотря на политический подтекст, факты остаются фактами: защитникам инфраструктуры теперь приходится учитывать, что инструменты для автоматизированного взлома стали доступны практически каждому. Окно возможностей, которое давал временной лаг между выходом элитных моделей и их открытых аналогов, стремительно закрывается, требуя новых подходов к кибербезопасности.
Оставить комментарий