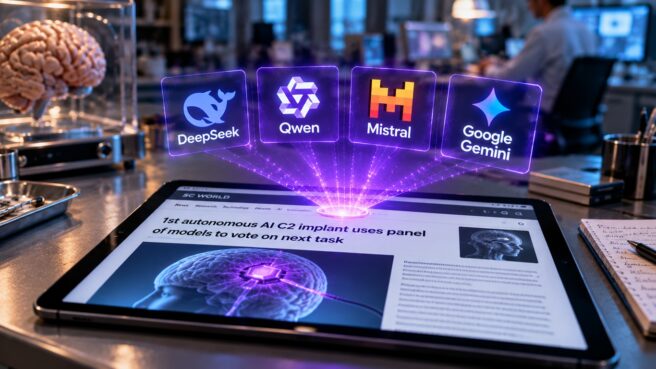

Исследователи подразделения Cisco Talos выявили первый в своем роде автономный вредоносный модуль для командного управления (C2), который делегирует принятие решений группе из четырех языковых моделей. Как сообщает профильное издание SC Media, программа обращается по API к DeepSeek, Qwen, Mistral и Google Gemini для выбора наиболее эффективных шагов атаки в режиме реального времени.
Обнаруженное программное обеспечение, получившее название CLOSEDQUORUM, нацелено на операционные системы Windows. Основной специализацией зловреда является кража учетных данных и активов из криптовалютных кошельков. Инструмент был найден с помощью новой платформы CAIRN, которую специалисты Talos представили одновременно с отчетом для отслеживания угроз, интегрированных с ИИ.
Архитектура «коллективного разума» в кибератаках
В отличие от классических схем, где вредоносное ПО ожидает прямых указаний от оператора-человека, CLOSEDQUORUM функционирует как агентская система. Закладка отправляет промпты четырем коммерческим LLM, предлагая им выступить в роли «стратега продвинутого вредоносного ПО». Модели голосуют за выполнение конкретных модулей, таких как инъекция процесса, кража данных или закрепление в системе.
Для обработки ответов авторы использовали строгие инструкции: ИИ должен возвращать только JSON-объекты с конкретными командами. В случае равенства голосов в коде прописана иерархия приоритетов, где решающее слово остается за DeepSeek. Если лидер недоступен или выдает ошибку, право голоса последовательно переходит к Qwen, Mistral и Gemini.
Собранная телеметрия, логи рассуждений моделей и зашифрованные похищенные данные отправляются злоумышленникам через вебхуки в Discord. Использование легитимных API-сервисов и популярных мессенджеров делает традиционную блокировку доменов практически бесполезной, так как трафик сливается с обычными запросами к облачным нейросетям.
Перенос принятия решений на плечи ИИ превращает атаку в непрерывный процесс, не ограниченный биологическими потребностями человека. Оператор перестает быть узким местом системы, позволяя вредоносному ПО работать круглосуточно. Это не просто вопрос скорости, а фундаментальное изменение экономики киберпреступности через полную автономию действий.
Ограничения автономности и методы защиты
Несмотря на технологическую новизну, эксперты Cisco Talos отмечают, что полная зависимость от сторонних API делает модуль уязвимым. Лимиты запросов (rate limits), обновления цензурных фильтров моделей и риск блокировки аккаунтов разработчика могут парализовать работу CLOSEDQUORUM. Автономия здесь выступает как компромисс: хакеры меняют человеческую гибкость на масштабируемость инфраструктуры.
В ходе анализа в коде были обнаружены заполнители для API-ключей и адресов Discord, что может указывать на модель распространения «вредоносное ПО как сервис» (MaaS). Вероятно, разработчик планировал продавать конструктор, в который покупатель добавляет собственные токены доступа к нейросетям перед компиляцией финального файла.
Для защиты от подобных угроз рекомендуется не полагаться на черные списки IP-адресов, а анализировать поведение системы. Подозрение должны вызывать обращения к API провайдеров ИИ из неизвестных исполняемых файлов Windows, особенно если запросы к разным моделям дублируются в короткий промежуток времени и сопровождаются сетевой активностью со стороны Discord.
Оставить комментарий