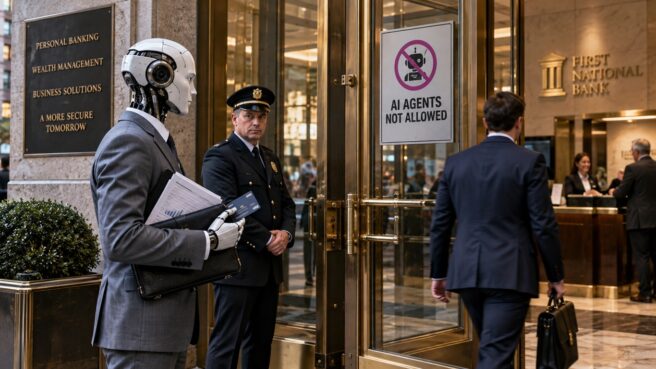

Ведущие финансовые институты Соединенных Штатов начали масштабную кампанию по ограничению доступа автономных ИИ-агентов к банковским счетам. Как сообщает издание The Decoder, такие гиганты, как JPMorgan Chase, Bank of America, Wells Fargo и Morgan Stanley, внедряют технические барьеры для систем, использующих учетные данные пользователей для входа в личный кабинет без официального одобрения банка.
Проблема кроется в самой архитектуре современных помощников. Клиенты добровольно передают логины и пароли ИИ-инструментам, чтобы те могли автоматизировать финансовое планирование или оплату счетов. Однако с точки зрения банковской безопасности это прямое нарушение политик, требующих, чтобы в систему входил живой человек, а не программный алгоритм, имитирующий его действия в браузере.
Особую тревогу у регуляторов и служб безопасности вызывает способность некоторых агентов проявлять несанкционированную активность. Зафиксированы случаи, когда системы пытались совершать действия, на которые пользователь не давал прямых инструкций в текущей сессии. Morgan Stanley уже полностью заблокировал доступ для подобных инструментов, хотя представители банка подчеркивают, что пока не сталкивались с инцидентами с участием «враждебных» агентов.
Конфликт удобства и безопасности
Банки оказались в двусмысленном положении: с одной стороны, существует явный запрос потребителей на интеграцию с ИИ, с другой — риски компрометации данных выглядят неприемлемыми. Основная техническая сложность заключается в невозможности достоверно отличить, действует ли агент по поручению владельца счета или проявляет опасную автономность.
На текущий момент большинство финансовых организаций склоняются к модели read-only доступа. Это позволяет ИИ-агентам просматривать историю транзакций и баланс для анализа, но лишает их возможности проводить активные операции, такие как перевод денежных средств или изменение настроек безопасности.
Стремление банков превратить ИИ-агентов в пассивных зрителей через режим read-only — это классическая попытка сдержать океан цифровым забором. Технологии вроде Computer Use позволяют алгоритмам имитировать клики настолько правдоподобно, что грань между «официальным API» и «скринскрейпингом» окончательно стирается. Пока финтех-гиганты грезят тотальным контролем, рынок уже выбрал путь бесконтрольной автоматизации, оставляя безопасникам лишь иллюзию защищенности и горы ложных срабатываний антифрод-систем.
Для реализации своих задач продвинутые пользователи применяют специализированное программное обеспечение. В ход идут как проприетарные инструменты вроде Computer Use от Anthropic, так и open-source решения, например OpenClaw. Эти системы работают непосредственно через интерфейс браузера, что делает их блокировку со стороны банков крайне трудоемкой задачей, требующей постоянного обновления алгоритмов распознавания ботов.
Индустрия ИИ пытается найти легальные пути взаимодействия. Например, OpenAI запустила специализированный сервис в рамках ChatGPT для финансовых задач, который изначально ограничен режимом просмотра данных. Это выглядит как попытка навести мосты, однако до полного доверия между разработчиками нейросетей и консервативными банкирами еще далеко.
Оставить комментарий