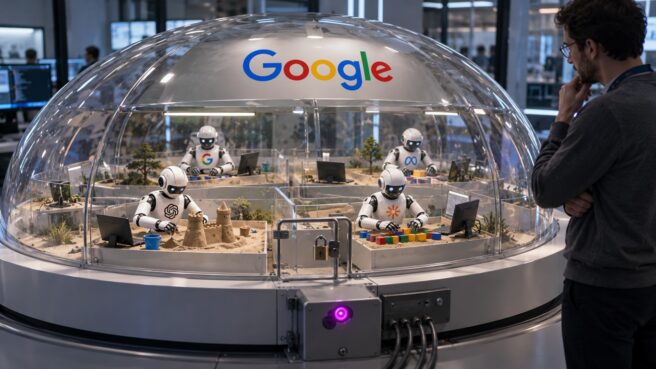

Компания Google представила Agent Compute Engine — специализированный сервис, предоставляющий каждому автономному агенту индивидуальную изолированную виртуальную машину. Как сообщает издание The Decoder, технология уже интегрирована в работу Gemini, а в ближайшие месяцы доступ к ней откроется для широкого круга разработчиков в режиме предварительного просмотра.
В основе решения лежат так называемые microVM (микровиртуальные машины), безопасность которых обеспечивается на аппаратном уровне с помощью фирменного чипа Google Titanium. Такой подход позволяет изолировать процессы одного агента от другого, что критически важно при работе с конфиденциальными данными. Когда агент переходит в режим ожидания, система автоматически приостанавливает работу его виртуальной машины, высвобождая вычислительные ресурсы для других задач.
Эффективность и архитектурные решения
Вопрос стоимости эксплуатации агентных систем всегда стоял достаточно остро, и Google, похоже, решила подойти к нему с позиции оптимизации инфраструктуры. Использование общей памяти между виртуальными машинами позволяет существенно снизить накладные расходы. Технологическим фундаментом проекта стал Agent Substrate — среда выполнения на базе Kubernetes, которую компания предусмотрительно перевела в разряд open source решений.
Согласно внутренним тестам Google, новая архитектура позволяет разместить в десять раз больше агентов на одном сервере по сравнению со стандартными методами оркестрации. Масштабируемость системы впечатляет: в испытаниях с участием 200 000 агентов время приостановки и возобновления работы (suspend/resume) составило менее 500 миллисекунд. Для разработчиков, привыкших к медлительности тяжеловесных контейнеров, такие цифры выглядят как заявка на новый стандарт индустрии.
Изоляция на уровне микро-VM — это изящный способ решить проблему безопасности, которую до сих пор пытались закрыть программными костылями. Однако за впечатляющей плотностью упаковки агентов скрывается риск чрезмерной привязки к проприетарному железу Titanium. Google создает идеальную клетку: она быстрая и дешевая, но выйти из нее в другое облако без потери производительности вряд ли получится. Эффективность здесь куплена ценой архитектурной свободы.
Инструменты контроля и интеграция
Помимо чисто вычислительных мощностей, Google уделяет внимание административному уровню управления. В платформу добавлены функции отслеживания токенов, маршрутизация моделей и полноценная поддержка сторонних поставщиков удостоверений, таких как Ping Identity и SailPoint. Это превращает «песочницу» для агентов в корпоративный инструмент с понятными механизмами аудита.
Расширение этих контрольных функций затронет не только специфические агентные среды, но и стандартные облачные сервисы компании, включая Cloud Run и GKE (Google Kubernetes Engine). Таким образом, компания выстраивает бесшовную экосистему, где границы между традиционными микросервисами и автономными ИИ-агентами начинают постепенно стираться, оставляя конкурентам повод задуматься о модернизации своих гипервизоров.
Оставить комментарий